


حذّرت شركة كاسبرسكي من تنامي المخاطر السيبرانية التي تستهدف منصات العملات المشفّرة، عقب حادثتي الاختراق اللتين طالتا منصتي Binance وPolymarket أواخر أكتوبر 2026، مؤكدةً أن الهجمات قد تنطلق من الأنظمة الداخلية أو المكونات الإلكترونية التابعة لأطراف خارجية.
وأوضح جورجي كوتشيرين، كبير الباحثين الأمنيين لدى فريق البحث والتحليل العالمي (GReAT) في كاسبرسكي، أن التحقيقات الأولية بشأن حادثة Binance أشارت إلى احتمال اختراق حاسوب محمول تابع لمهندس في فريق DevOps، بما قد يكون أتاح للمهاجمين الوصول إلى أنظمة داخلية وإرسال معاملات سحب غير مصرّح بها. وأشار إلى أن المنصة أكدت عدم العثور على أدلة على تسريب المفاتيح الخاصة بالمحافظ الرقمية، مع تعليق عمليات الإيداع والسحب مؤقتاً والتعهد بتغطية خسائر المستخدمين.
وفي حادثة منفصلة، تأثرت منصة Polymarket في 29 أكتوبر باختراق ارتبط بنص برمجي تابع لشركة خارجية، يُستخدم لمراقبة أداء الموقع الإلكتروني. ولفت كوتشيرين إلى أن الحادثتين تعكسان اختلاف مسارات الهجوم، وتؤكدان أهمية تأمين الأجهزة الداخلية والمكونات الخارجية التي تعتمد عليها المنصات الرقمية.
وأضاف أن الموظفين التقنيين، بمن فيهم المهندسون والمطورون، قد يشكلون إحدى نقاط الدخول التي يستغلها المهاجمون، خصوصاً عند تنزيل برمجيات أو إضافات خبيثة دون قصد. كما أشار إلى أن حجم حادثة Binance والقدرات اللازمة لتنفيذها يثيران تساؤلات حول احتمال تورط جهات تهديد متقدمة، من بينها مجموعة Lazarus، إلا أن تحديد المسؤولين عن الهجومين لا يزال رهن التحقيقات، ولا يمكن تأكيد أي جهة قبل اكتمالها.
وشددت كاسبرسكي على ضرورة تعزيز الحماية الأمنية للأجهزة الشخصية وأجهزة العمل، بما في ذلك أجهزة المتخصصين التقنيين، للحد من مخاطر سرقة الأصول المشفّرة والهجمات التي تستغل الثغرات أو المكونات البرمجية الخارجية.
More from غير مصنف
Show More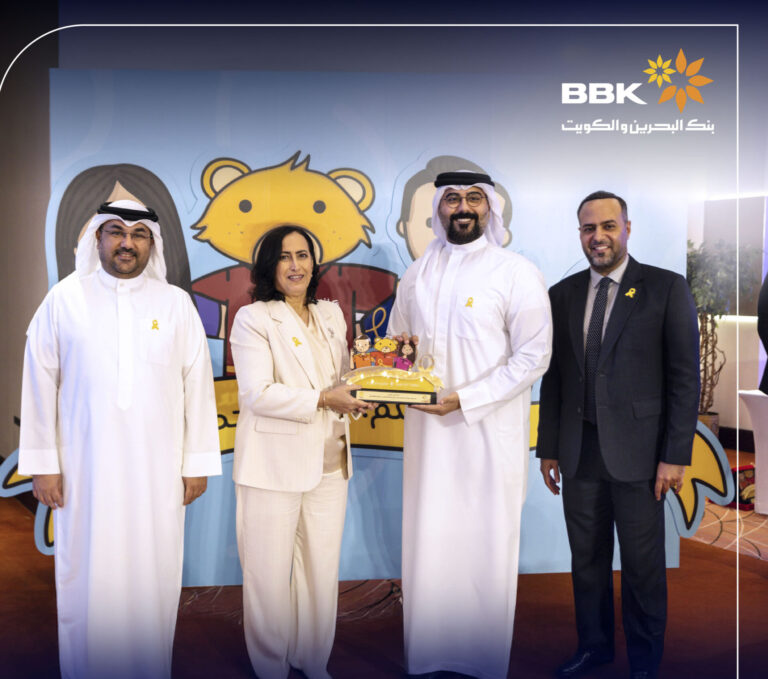
بنك البحرين والكويت يرعى حملة «ابتسامة» لتعزيز الأثر المجتمعي الإيجابي
أعلن بنك البحرين والكويت عن رعايته لحملة «ابتسامة»، في خطوة تعكس التزامه…

TACTICAᴬᴵتتعاون مع »إنفيديا«لتوسيع قدرات الذكاء الاصطناعي الوكيلي عبر نماذج Nemotron
أعلنت TACTICAᴬᴵ، الشركة المتخصصة في تعزيز اتخاذ القرارات التشغيلية ، اليوم عن…

انفستكورب تستثمر في شركة كونكتيف الإسبانية المتخصصة في حلول التسوق الرقمية
أعلنت انفستكورب تكنولوجي بارتنرز، ذراع الاستثمار في قطاع التكنولوجيا التابع لانفستكورب، المؤسسة…

CHANEL Unveils the New PREMIÈRE GALON Watch
A new bracelet, a new way of wearing, a new signature. With…